IBM® QRadar® Security Information and Event Management (SIEM) giúp chuyên viên phân tích bảo mật phát hiện bất thường, phát hiện các mối đe dọa tinh vi và loại bỏ cảnh báo sai (false positive) theo thời gian thực. Bằng cách hợp nhất sự kiện log và dữ liệu luồng mạng từ hàng nghìn thiết bị, máy trạm và ứng dụng trên toàn mạng, QRadar giúp đẩy nhanh việc phân tích và khắc phục sự cố. QRadar SIEM có cả phiên bản tại chỗ (on-premises) và trên môi trường đám mây.
Quan sát gần như theo thời gian thực
Thu thập sự kiện log và dữ liệu luồng mạng gần như theo thời gian thực, áp dụng phân tích nâng cao để phát hiện các vi phạm bảo mật.
Giảm và ưu tiên cảnh báo
Giúp chuyên viên phân tích bảo mật tập trung điều tra một danh sách ngắn, dễ quản lý các sự cố nghi ngờ có khả năng cao.
Tối ưu phát hiện mối đe dọa
Phát hiện và theo dõi các sự cố, mối đe dọa bảo mật quan trọng kèm dữ liệu và ngữ cảnh hỗ trợ để điều tra dễ hơn. Tạo báo cáo chi tiết về truy cập dữ liệu và hoạt động người dùng.
Dễ dàng quản lý tuân thủ
Tuân thủ chính sách nội bộ của tổ chức và các quy định bên ngoài nhờ nhiều báo cáo và mẫu có thể tùy chỉnh.
Tính năng chính
- Phát hiện gian lận, mối đe dọa nội bộ và các mối đe dọa tinh vi
- Chuẩn hóa và tương quan sự kiện ngay lập tức
- Phát hiện, theo dõi và liên kết các sự cố, mối đe dọa quan trọng
- Triển khai QRadar SIEM tại chỗ hoặc trên môi trường đám mây
- Bổ sung dung lượng lưu trữ và năng lực xử lý nhanh chóng, chi phí thấp
- Thực thi chính sách bảo vệ quyền riêng tư dữ liệu
- Tận dụng chuyên môn tình báo mối đe dọa từ IBM X-Force
- Hỗ trợ cộng tác và quản lý phòng chống mối đe dọa
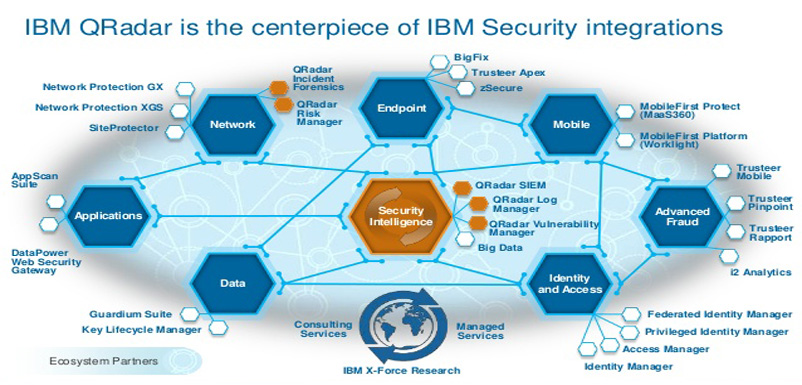
- Tích hợp với hàng trăm sản phẩm của IBM và hãng khác