Tìm kiếm. Chẩn đoán. Báo cáo.
Dữ liệu log là bản ghi xác thực về những gì đang diễn ra ở mọi doanh nghiệp, tổ chức hay cơ quan, và thường là nguồn tài nguyên chưa được khai thác khi xử lý sự cố và hỗ trợ các mục tiêu kinh doanh rộng hơn.
Splunk® cung cấp phần mềm hàng đầu để hợp nhất và đánh chỉ mục mọi dữ liệu log và dữ liệu máy, gồm log ứng dụng có cấu trúc, phi cấu trúc và nhiều dòng phức tạp. Bạn có thể thu thập, lưu trữ, đánh chỉ mục, tìm kiếm, tương quan, trực quan hóa, phân tích và báo cáo trên mọi dữ liệu do máy tạo ra để xác định và xử lý sự cố vận hành, bảo mật nhanh hơn, lặp lại được và tiết kiệm hơn. Đây là giải pháp tích hợp đầy đủ, sẵn sàng cho doanh nghiệp, phục vụ thu thập, lưu trữ và trực quan hóa dữ liệu quản lý log.
Truy vấn đột xuất và báo cáo trên dữ liệu lịch sử cũng có thể thực hiện mà không cần phần mềm báo cáo của bên thứ ba. Phần mềm Splunk hỗ trợ làm giàu dữ liệu log nhờ truy cập linh hoạt vào cơ sở dữ liệu quan hệ, dữ liệu phân tách bằng dấu phẩy (.CSV) hoặc các kho dữ liệu doanh nghiệp khác như Hadoop hay NoSQL. Splunk hỗ trợ nhiều tình huống quản lý log, gồm hợp nhất và lưu giữ log, bảo mật, xử lý sự cố vận hành CNTT, xử lý sự cố ứng dụng và báo cáo tuân thủ.
- Đánh chỉ mục, tìm kiếm và tương quan mọi dữ liệu để có cái nhìn toàn diện về hạ tầng
- Đi sâu, đi rộng và xoay chiều dữ liệu để nhanh chóng “mò kim đáy bể”
- Biến kết quả tìm kiếm thành cảnh báo thời gian thực, báo cáo hoặc dashboard chỉ với vài cú nhấp chuột
- Cung cấp dữ liệu vận hành một cách an toàn mà không cần quyền truy cập vào hệ thống production
- Mở rộng từ một máy chủ đến các trung tâm dữ liệu toàn cầu
- Triển khai và tìm kiếm trên các hệ thống tại chỗ, hybrid cloud và đám mây riêng/công cộng
Vì sao chọn Splunk để quản lý log?
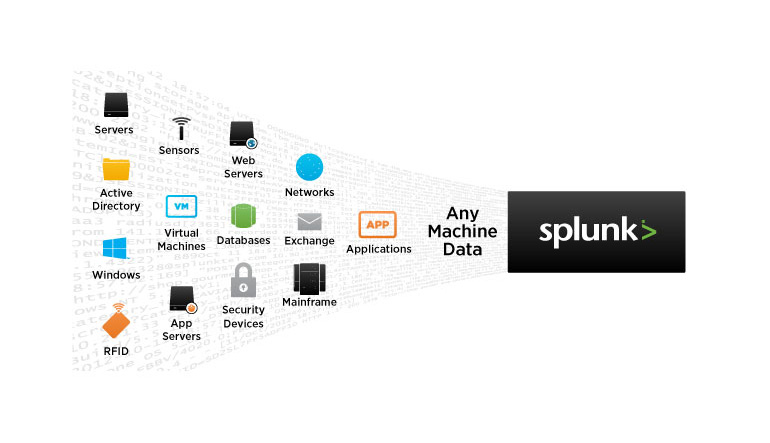
Đánh chỉ mục và lưu mọi dữ liệu máy bất kể định dạng hay vị trí — log bảo mật mạng và thiết bị đầu cuối, thông tin phân tích mã độc, cấu hình, dữ liệu cảm biến, dữ liệu truyền trên mạng, sự kiện thay đổi, dữ liệu từ API và hàng đợi thông điệp, thậm chí log nhiều dòng từ ứng dụng tùy chỉnh. Không cần lược đồ định sẵn, dữ liệu có thể được đánh chỉ mục từ hầu hết mọi nguồn, định dạng hay vị trí.
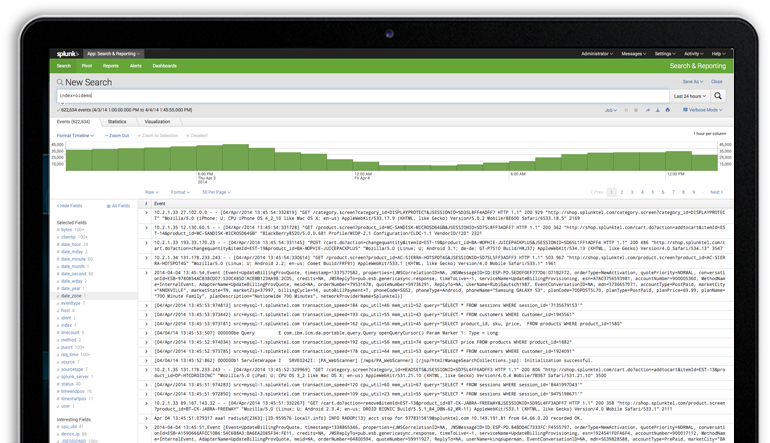
Tìm kiếm dữ liệu thời gian thực và lịch sử trên cùng một giao diện. Dùng các lệnh tìm kiếm quen thuộc để xác định, thu hẹp hoặc mở rộng phạm vi tìm kiếm, và tương quan sự kiện trên nhiều nguồn dữ liệu để khám phá thông tin mới. Tương quan dữ liệu theo thời gian, dữ liệu bên ngoài, vị trí, truy vấn con hoặc phép join trên nhiều nguồn dữ liệu. Trợ lý tìm kiếm gợi ý khi gõ và trợ giúp theo ngữ cảnh để bạn khai thác tối đa Search Processing Language (SPL™).
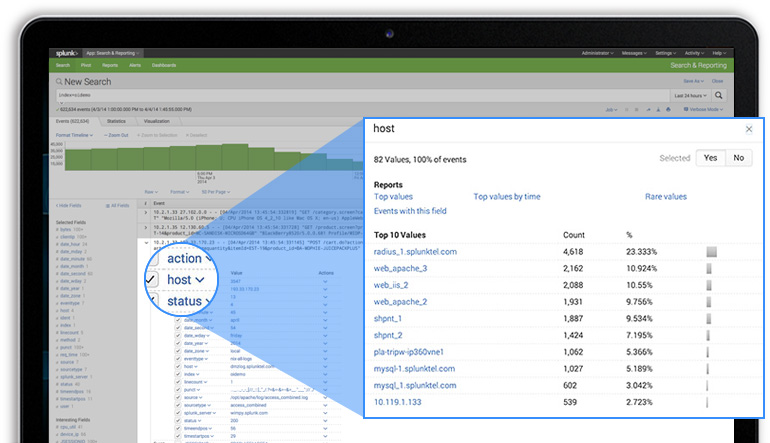
Phân tích mọi dữ liệu bằng cách nhanh chóng đi sâu, đi ngang và quay ngược thời gian với tìm kiếm đột xuất và điều khiển dòng thời gian, để phát hiện xu hướng, đột biến và bất thường. Tận dụng khả năng trích xuất trường độc đáo của Splunk để tìm mọi giá trị trong mọi trường từ mọi dữ liệu chỉ bằng vài cú nhấp chuột, lần theo chuỗi sự kiện và nhanh chóng “mò kim đáy bể”. Dù đang điều tra cảnh báo bảo mật, xử lý sự cố vận hành hay điều tra nguy cơ rò rỉ dữ liệu, bạn sẽ có câu trả lời trong vài giây đến vài phút thay vì hàng giờ hay hàng ngày.
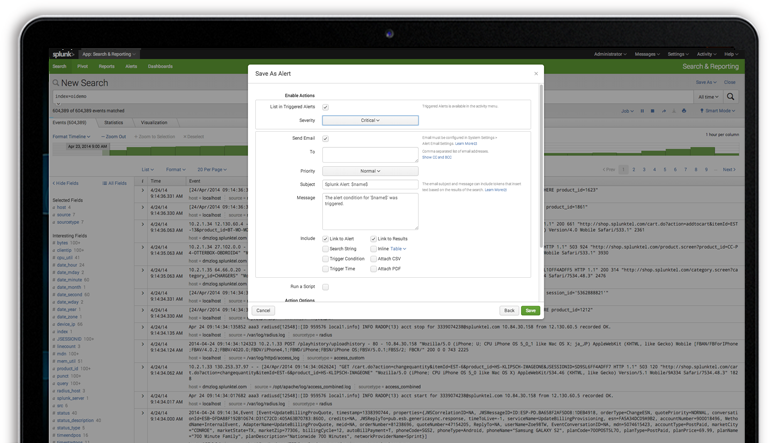
Biến kết quả tìm kiếm thành cảnh báo thời gian thực và tự động gửi thông báo qua email hoặc RSS, tạo ticket trên service desk hoặc thực hiện hành động khoanh vùng và khôi phục. Cảnh báo có thể kích hoạt theo nhiều ngưỡng, điều kiện theo xu hướng và các truy vấn phức tạp khác. Có thêm thông tin tại thời điểm cảnh báo để phân tích và xử lý sự cố nhanh hơn
Xây dựng báo cáo, đồ thị và biểu đồ nâng cao để hiểu các xu hướng quan trọng, tạo trực quan hóa nâng cao, tóm tắt các giá trị hàng đầu và xem tần suất của các điều kiện. Tạo dashboard tùy chỉnh tích hợp nhiều biểu đồ và chế độ xem dữ liệu thời gian thực. Phân tích sâu hơn với biểu đồ chồng lớp và điều khiển kéo, thu phóng. Dashboard có thể cá nhân hóa cho bất kỳ ai và truy cập được từ máy tính hoặc thiết bị di động