Vấn đề
Bạn có thể gặp lỗi này khi mở phiên RDP.
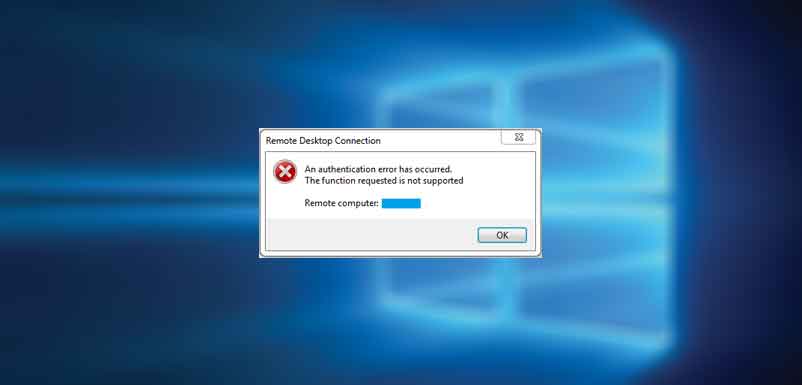
Nguyên nhân
Lỗi do kết hợp ba yếu tố:
- Bạn đã bật NLA trên máy đích
- Máy đích chưa được vá lỗ hổng CVE-2018-0886
- Bạn đã áp dụng tham số Force updated clients hoặc Mitigated trên máy nguồn
Thực tế, NLA dùng CredSSP (để xác thực trước) vốn bị ảnh hưởng bởi CVE-2018-0886.
Kịch bản thường gặp nhất là:
- Bạn đã bật bắt buộc NLA trên các máy chủ từ lâu
- Gần đây bạn đã vá CVE-2018-0886 cho các máy trạm và áp dụng tham số Force updated clients hoặc Mitigated trên máy trạm
- Tuy nhiên, trong khi đó bạn chưa vá CVE-2018-0886 cho các máy chủ
- Và giờ bạn gặp thông báo lỗi này khi mở phiên RDP tới máy chủ chưa được vá.
Cách khắc phục
Chọn một trong các cách sau và xem các liên kết trong mục Tìm hiểu thêm bên dưới nếu chưa biết cách làm.
- Vá CVE-2018-0886 cho máy đích (Khuyến nghị)
- Áp dụng tham số Vulnerable trên máy nguồn (Không khuyến nghị)
- Tắt NLA trên máy đích (Không khuyến nghị)
Dù cách 2 và 3 thực sự không được khuyến nghị, chúng có thể là giải pháp tạm thời cho đến khi bạn vá máy đích.